Base de datos con información sustraída a buró de crédito costarricense se vendió en la dark web a $2.500
Experto en ciberseguridad que detectó la venta de los datos describe al atacante como un “cibercriminal sin experiencia”
17/09/26 | 12:29pm
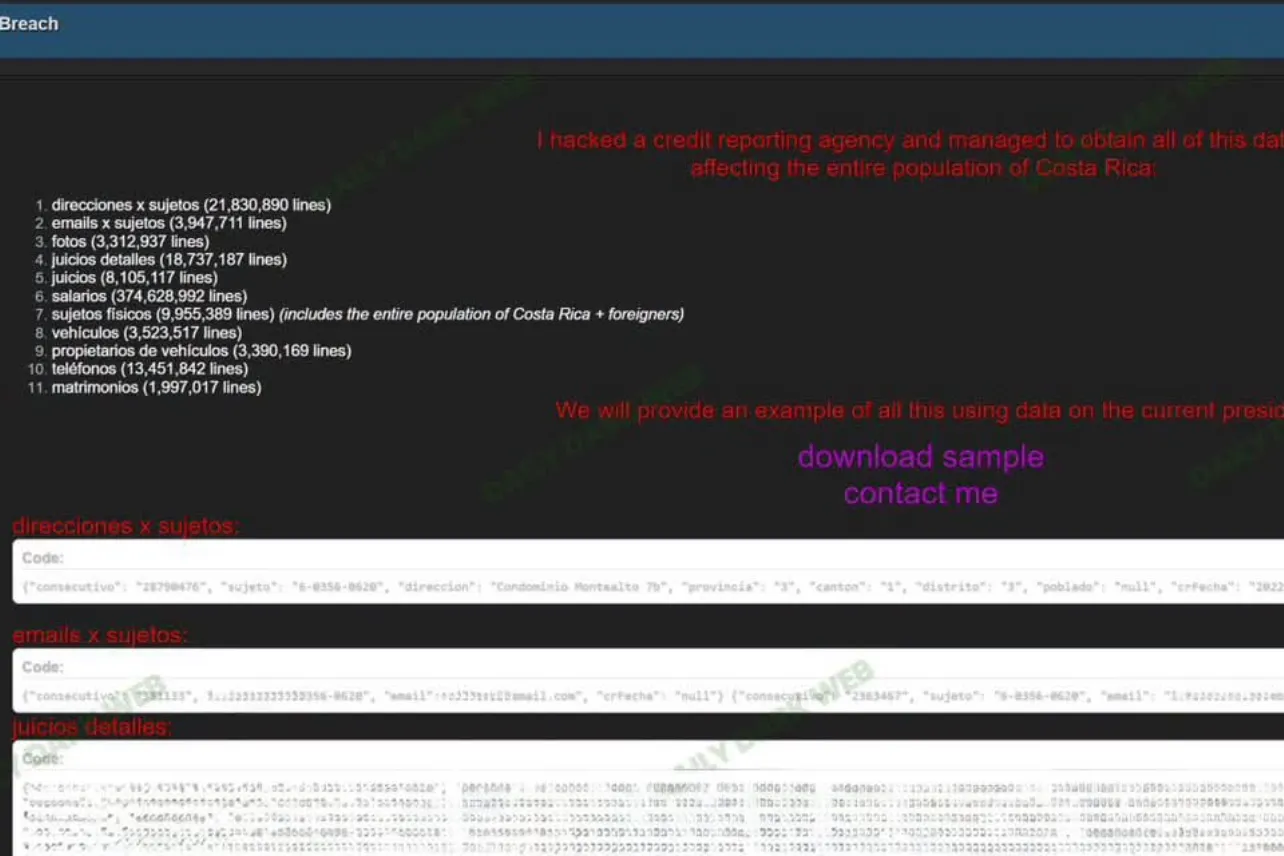
La base de datos con información sustraída a un buró de crédito costarricense se vendió en la dark web (red oscura) en $2.500.
Ese fue el precio de venta que estableció el usuario identificado como “jarol1488” y que refleja que se trata de un cibercriminal sin experiencia.
Así lo explicó a AmeliaRueda.com el experto en ciberseguridad, Esteban Jiménez, quien además fue quien alertó de lo ocurrido, es decir, quien descubrió que un actor de amenaza anunciaba haber vulnerado la base de datos de una agencia de informes crediticios.
Se trata de 400 millones de líneas de información de costarricenses expuestos en la dark web y puestos a la venta en un grupo de Telegram y por medio de la mensajería Signal.
“La base de datos completa se está vendiendo $2500 a través de Signal, la aplicación de mensajería, Signal. De hecho, mucho que lo de lo que estamos viendo se alinea a un perfil de un cibercriminal que realmente no tiene mucha experiencia.
“Tiene un perfil aparentemente local, está realizando campañas y tiene un foro en Telegram que está abierto, donde básicamente él ahí está posteando otras filtraciones (de datos) que está haciendo en República Dominicana y en otros lugares”, explicó Jiménez.
Los factores que se analizan para determinar que se trata de un atacante con poca experiencia son básicos, puso a la venta la totalidad de la base de datos vulnerada en dólares, cuando de manera regular los ciberdelincuentes utilizan Bitcoin y alguna otra criptodivisa.
Anuncio
A este aspecto se suma el precio de venta, ya que se trata de una base de datos que tendría un valor en el mercado negro millonario, más allá de los $2.500 que está cobrando, explicó el experto.
Jiménez señaló que la venta de esta información se registró desde el 13 de septiembre y que por experiencia y el tipo de interacciones que realiza el atacante, es un hecho que la base de datos ya la vendió y a diversos interesados.
“Ya por experiencia uno puede concluir que esta base de datos ya se vendió, es decir, ya hay una venta y por el comportamiento de este tipo de fugas deberíamos asumir que ya esa base de datos ya se vendió y es una base de datos que puede adquirir tanto otros afiliados criminales, tal vez incluso grupos de mayor experiencia o mayor perfil, a como también lo puede adquirir cualquiera entidad interesada.
“Incluso sabemos que en el país las mismas protectoras de crédito han aprovechado filtraciones y otros negocios tal vez que son legítimos, están registrados legítimamente en el país o en la región, pero que han aprovechado este tipo de filtraciones para, de manera ilícita, que este completar sus bases de datos. Entonces, esa información que él tiene es bastante valiosa, es una base de datos que vale muchísimo dinero”, manifestó el experto.
La base de datos vulnerada contiene direcciones exactas de las personas, correos electrónicos, teléfonos, fotografías, registros de vehículos, de matrimonios, propiedades, salario, entre muchos otros datos más.
Jiménez explica que con la venta de dichos datos los delincuentes tendrán la posibilidad de realizar todo tipo de correlaciones entre las personas y sus bienes, lo que podría desencadenar una serie de fraudes y estafas dirigidas.
Al asumir que dicha base de datos ya se adquirió, el experto asegura que es previsible pensar que en este momento está “siendo procesada por varios actores”, esto al tomar en cuenta que se trata de archivos completos con millones de registros.
Otro de los escenarios que también podrían desencadenarse, es que dichos archivos se empiecen a filtrar y a revender en el mercado negro interno de información que hay en el país y en la región, alertó.
Monitoreo
El experto en ciberseguridad explicó que logró ubicar el riesgo en la dark web gracias a las etiquetas de rastreo y monitoreo que ha desarrollado y que le permiten estar al tanto de las situaciones que ocurren tanto en el “internet superior” como en la “Deep web” (internet profunda).
Estos sistemas les permiten recibir notificaciones y analizar cada una de ellas.
En este caso la alerta se registró la madrugada del domingo 13 de septiembre y de inmediato se realizó el estudio que permitió confirmar que se estaba vendiendo una base de datos de ciudadanos costarricenses.
Jiménez califica dicho ciberataque como uno de los de mayor gravedad registrado en el país al tratarse de información que permitirá a los ciberdelincuentes correlacionar a un sujeto con su fotografía, registro de matrimonios, pasaporte, cédula, familiares, salario, récord crediticio, entre otros.